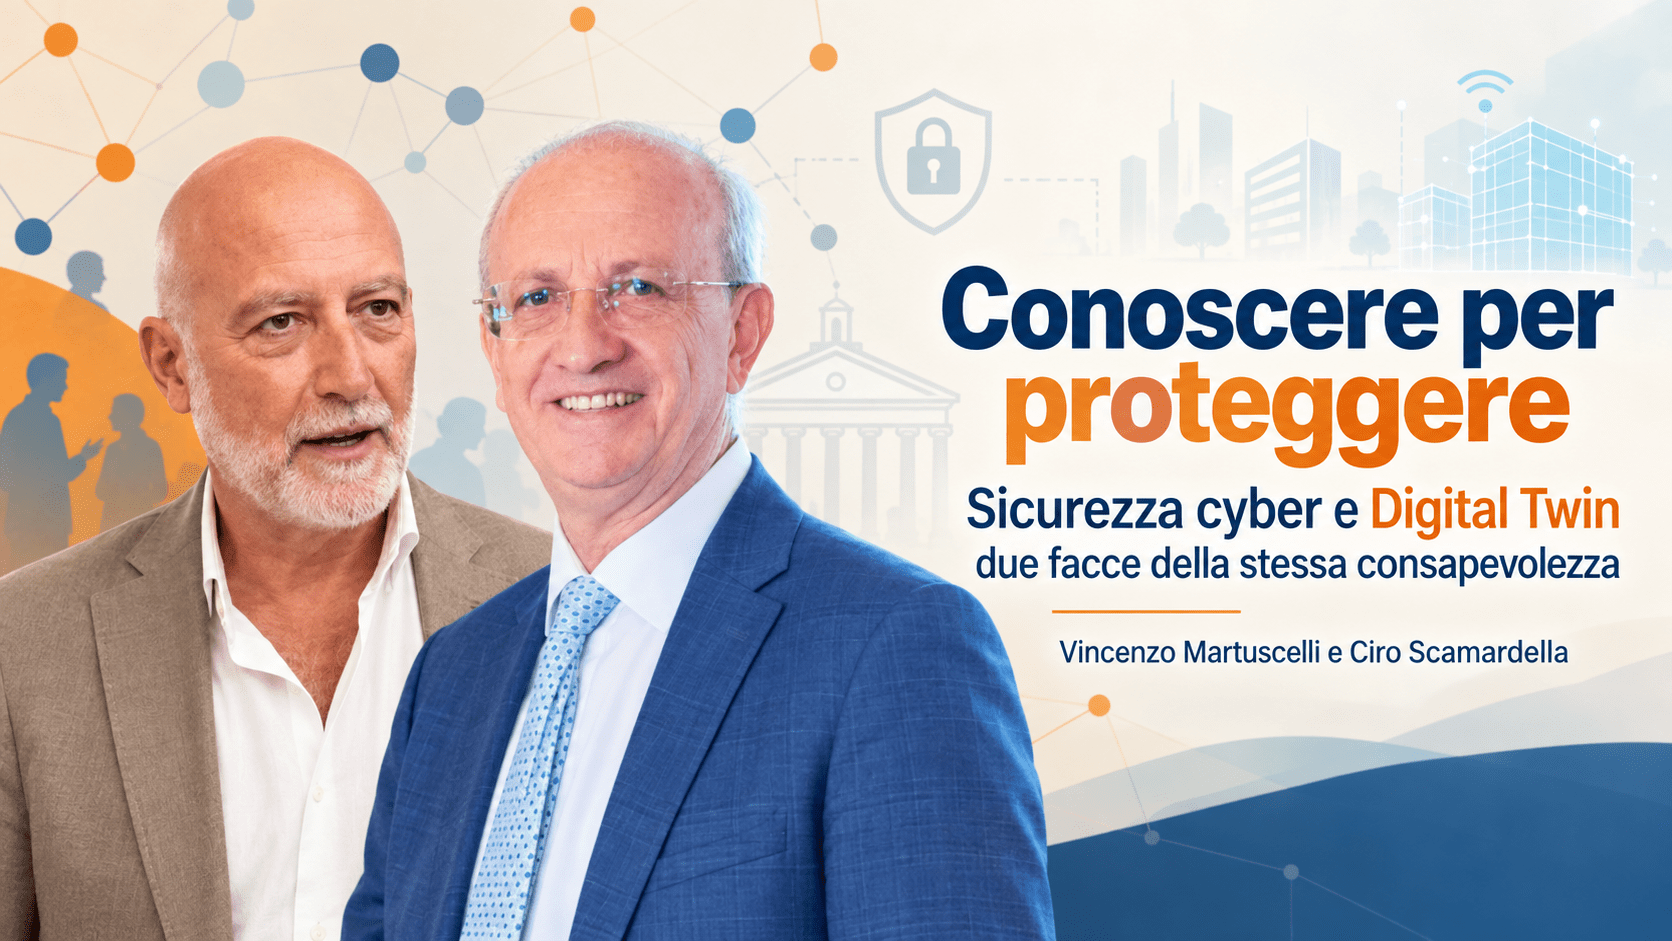
Conoscere per proteggere: Cyber sicurezza e Digital Twin, due facce della stessa consapevolezza
Una riflessione di Vincenzo Martuscelli di GeoSafety S.r.l. e Ciro Scamardella, consulente informatico ed esperto di cybersecurity, entrambi soci di Fondazione Ampioraggio, apre un confronto su un tema sempre più strategico per imprese e organizzazioni: la convergenza tra sicurezza digitale, protezione degli spazi fisici e Digital Twin.
Le imprese che subiscono un danno non sono necessariamente quelle che hanno ignorato la sicurezza. Spesso sono quelle convinte di essere già protette.
Può accadere a un’azienda che esegue regolarmente il backup dei dati, senza essersi mai accorta che la copia risiede sulla stessa rete esposta a un attacco ransomware. Oppure a un’organizzazione dotata di firewall, antivirus e policy aggiornate, i cui server sono però collocati in un locale vulnerabile a un allagamento o facilmente accessibile.
In entrambi i casi la tecnologia è presente. Ciò che manca è una visione complessiva delle relazioni tra dati, persone, luoghi, infrastrutture e processi.
Il rischio si nasconde dove non guardiamo e nelle connessioni
Le organizzazioni conoscono generalmente i singoli strumenti che utilizzano: l’antivirus acquistato, il gestionale aziendale, il fornitore incaricato della manutenzione o il sistema di controllo degli accessi.
Molto più difficile è ricostruire il sistema che questi elementi formano insieme:
- quali processi dipendono da determinati dati;
- dove sono fisicamente conservate le informazioni;
- chi può accedere agli ambienti e ai sistemi;
- quali fornitori intervengono sulle infrastrutture;
- quali attività si fermerebbero se un solo componente smettesse di funzionare.
Questa difficoltà deriva anche dalla separazione con cui si sono storicamente sviluppate le competenze. La cybersecurity si è concentrata su reti, sistemi e dati; la gestione degli immobili e degli impianti su spazi, asset fisici e manutenzione.
Oggi, però, questi due mondi non sono più separabili. Un impianto di climatizzazione può essere collegato alla rete, un sistema di controllo degli accessi utilizza database e identità digitali, un sensore può trasformarsi in un potenziale punto di ingresso.
Il rischio tende quindi a concentrarsi proprio nelle aree di confine, dove responsabilità e competenze non sono sempre definite con chiarezza.
La sicurezza, prima ancora di essere un problema di protezione, è un problema di rappresentazione: non possiamo proteggere ciò che non siamo in grado di descrivere.
Quando cybersecurity e Digital Twin si incontrano
È in questa prospettiva che cybersecurity e Digital Twin smettono di essere due ambiti distinti e diventano risposte complementari alla stessa esigenza: conoscere il sistema per poterlo governare.
Ogni analisi del rischio informatico parte dall’inventario degli asset e dalla comprensione delle loro relazioni con i processi aziendali. Nella pratica, tuttavia, questo inventario è spesso incompleto o rapidamente superato: fogli di calcolo non aggiornati, elenchi di server che ignorano gli ambienti fisici nei quali sono collocati, identità digitali non più utilizzate o licenze scadute.
Un’analisi costruita su una mappa vecchia rischia inevitabilmente di produrre priorità sbagliate.
Il Digital Twin nasce invece per offrire una rappresentazione dinamica di un edificio, di un impianto o di un patrimonio immobiliare, mettendo in relazione gli oggetti con gli spazi, il loro stato e le attività che li riguardano.
L’integrazione tra questi due approcci consente di passare da un semplice elenco di apparati a una vera mappa delle dipendenze.
Sapere dove si trova un server, da quale quadro elettrico è alimentato, chi può accedere al locale, quale fornitore lo gestisce e quali processi si interromperebbero in caso di guasto significa rendere il rischio visibile e, quindi, governabile.
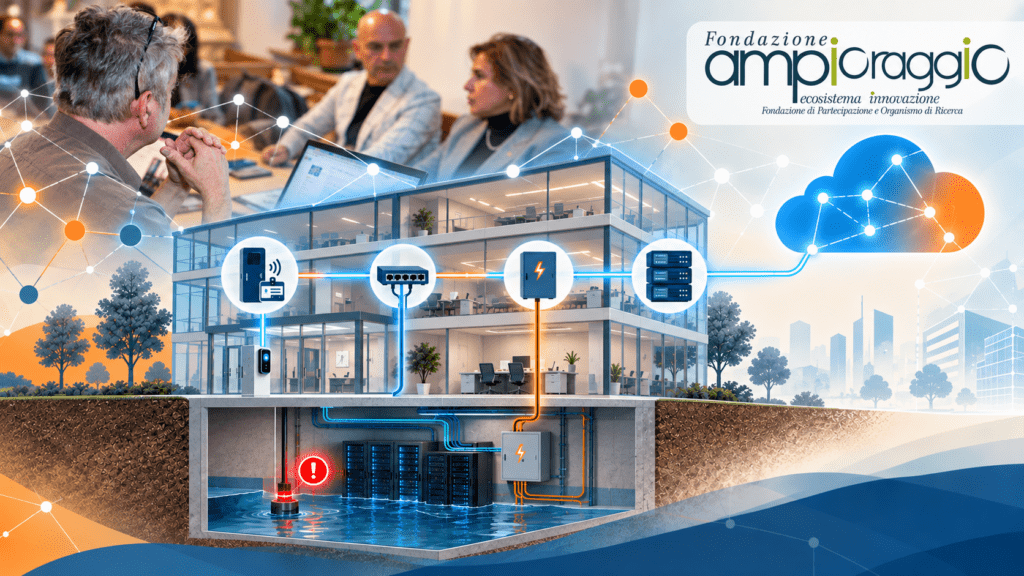
Il Digital Twin offre alla sicurezza il contesto fisico e la continuità dell’aggiornamento. La cybersecurity, a sua volta, amplia il valore del gemello digitale, trasformandolo da strumento di gestione e manutenzione in una piattaforma per il governo del rischio.
Anche il gemello digitale deve essere protetto
Un Digital Twin non è una semplice rappresentazione grafica. È un sistema connesso che può raccogliere informazioni da sensori, impianti, dispositivi IoT e piattaforme di building automation e, in alcuni casi, intervenire direttamente sul mondo fisico.
La concentrazione di queste informazioni genera valore, ma anche nuove responsabilità. Chi riuscisse ad accedere illecitamente a un gemello digitale potrebbe conoscere la collocazione degli apparati critici, i sistemi di alimentazione, gli orari di ingresso, le modalità di accesso e i punti meno presidiati di una struttura.
L’introduzione di un Digital Twin non elimina quindi la superficie di attacco: la modifica e, se il progetto non è adeguatamente concepito, può persino ampliarla.
Per questo la sicurezza deve essere integrata fin dalla progettazione attraverso:
- segmentazione tra rete informatica e rete degli impianti;
- gestione rigorosa delle identità e dei privilegi;
- cifratura delle informazioni;
- tracciamento degli accessi;
- aggiornamento dei dispositivi;
- regole chiare per i fornitori che operano da remoto.
Sono decisioni che devono essere prese all’inizio, quando si definisce l’architettura del sistema, e non aggiunte successivamente, quando intervenire diventa più complesso e costoso.
La relazione è dunque reciproca: il gemello digitale rende governabile la sicurezza, mentre la sicurezza rende affidabile il gemello digitale.
Il metodo viene prima degli strumenti
Un percorso efficace non comincia dall’acquisto di una piattaforma, ma dalla conoscenza dell’organizzazione.
Occorre innanzitutto individuare i processi che non possono fermarsi e gli asset fisici, digitali e cloud che li sostengono. Bisogna poi collegare queste informazioni ai luoghi, alle persone, alle responsabilità, alle attività di manutenzione e ai fornitori esterni.
Solo in seguito è possibile valutare le minacce realistiche, stabilire le priorità e definire un sistema di governo capace di evolvere nel tempo.
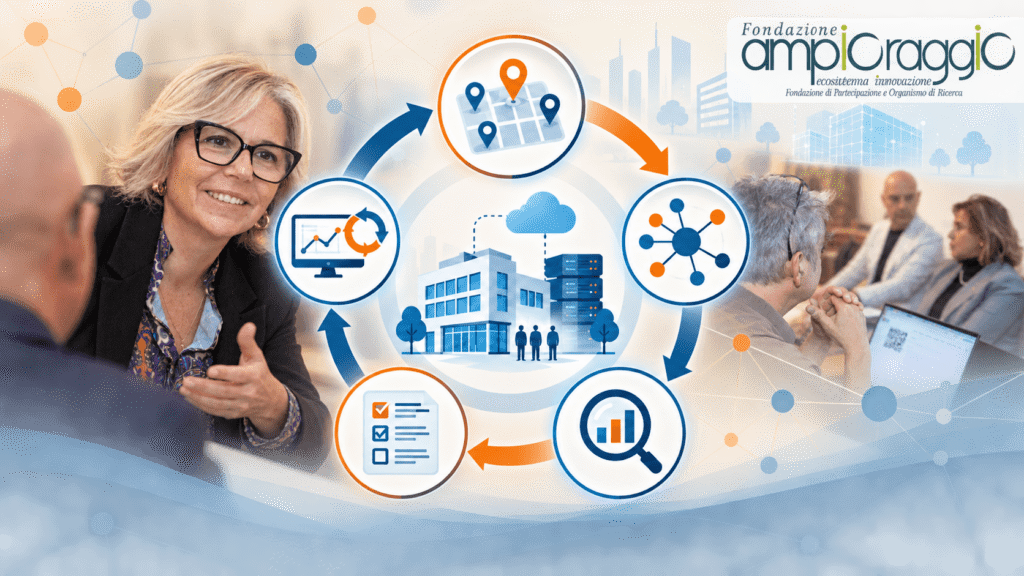
Il metodo può essere sintetizzato in cinque passaggi:
- Conoscere i processi e gli asset essenziali.
- Collegare dati, infrastrutture, persone, luoghi e fornitori.
- Valutare le minacce reali per la specifica organizzazione.
- Stabilire le priorità, concentrando le risorse sui rischi più rilevanti.
- Governare nel tempo, aggiornando continuamente informazioni e responsabilità.
Una piattaforma gestionale o un Digital Twin non sostituiscono firewall, backup e antivirus. Possono però mantenere viva la consapevolezza generata dall’analisi, monitorando scadenze, manutenzioni, rinnovi, responsabilità ed evidenze documentali.
Il loro valore consiste nell’evitare che il lavoro svolto si esaurisca in un documento destinato a diventare rapidamente obsoleto.
Quattro piste di lavoro per l’ecosistema Ampioraggio
La riflessione proposta da Vincenzo Martuscelli e Ciro Scamardella trova nell’ecosistema di Fondazione Ampioraggio uno spazio naturale di confronto. La rete riunisce, infatti, professionalità e organizzazioni con competenze complementari nei campi dell’innovazione digitale, della cybersecurity, della gestione degli immobili, dell’IoT e dello sviluppo delle imprese.
Da qui emergono quattro possibili piste di lavoro:
- La convergenza tra sicurezza fisica e sicurezza informatica negli edifici, nelle sedi produttive e nei patrimoni immobiliari, a partire dai casi concreti che i soci hanno incontrato.
- La sicurezza by design dei gemelli digitali e dei sistemi IoT, per arrivare a criteri condivisi da portare nei capitolati e nei contratti con i fornitori.
- Modelli sostenibili di mappatura per le PMI, perché le metodologie disponibili sono spesso pensate per organizzazioni grandi e risultano impraticabili per imprese di dieci o venti persone.
- Strumenti di sostegno e percorsi condivisi, dai voucher alle misure per l’innovazione digitale, e soprattutto le forme di collaborazione tra soci con competenze complementari.
Non si tratta di un programma già definito, ma dell’avvio di un percorso aperto al contributo della rete.
La sicurezza comincia dalla consapevolezza
Non esiste una soluzione identica per tutte le imprese. Esiste però un metodo e, prima ancora, un atteggiamento: la disponibilità a osservare la propria organizzazione nel suo insieme, riconoscendo anche ciò che ancora non si conosce.
Fondazione Ampioraggio da sempre invita gli attori del proprio ecosistema a condividere esperienze, casi concreti, criticità e incidenti dai quali trarre insegnamenti.
Perché innovare la sicurezza non significa necessariamente partire dalla tecnologia più recente.
Significa cominciare dalle domande giuste.
E costruire, insieme, una conoscenza capace di diventare protezione.